En el diseño de arquitecturas de software modernas e integraciones de datos en la nube, los webhooks representan el mecanismo estándar para la comunicación asíncrona entre plataformas. Sin embargo, exponer un endpoint público HTTP para recibir notificaciones automáticas introduce un riesgo crítico de ciberseguridad: la falsificación de peticiones. Si un actor malicioso localiza la URL de tu webhook, podría realizar peticiones POST artificiales inyectando cargas de datos (payloads) falsas, alterando tus inventarios, contabilidad o bases de datos sin procesar un solo pago real. Para mitigar esta vulnerabilidad, es obligatorio asegurar tus webhooks implementando protocolos de autenticación criptográfica.
A diferencia de las APIs tradicionales que utilizan tokens estáticos en el encabezado, las pasarelas de pago y CRM de alto nivel (como Stripe, Shopify o HubSpot) protegen sus transmisiones mediante firmas digitales basadas en claves secretas compartidas. En esta guía técnica de seguridad, aprenderás a estructurar un flujo de validación forense para verificar la legitimidad de cada paquete de datos entrante en tus entornos de producción antes de ejecutar cualquier acción en tu backend.
El Riesgo Silencioso de las URLs Expuestas
Un error conceptual recurrente entre administradores de sistemas es asumir que la URL de un webhook es segura simplemente por ser un enlace complejo y oculto de cara al público general.
- Ataques por Ingeniería Inversa: Las direcciones HTTP expuestas en scripts del lado del cliente o interceptadas mediante análisis de tráfico de red pueden quedar expuestas. Una vez comprometida, cualquier entidad externa puede simular eventos transaccionales reales de forma ilimitada.
- Inyección de Datos y Fraude Contable: Sin un sistema de validación criptográfica, tu servidor procesará cualquier JSON que tenga la estructura correcta, provocando que tu base de datos registre ventas falsas o altere ciclos de vida de clientes, rompiendo la integridad del negocio.
CONTENIDO RELACIONADO:
Alertas de caída de servidor: Cómo estructurar un monitoreo de webhooks tolerante a fallos con Slack
La Estrategia Core: Verificación de Firmas Criptográficas mediante HMAC
Para blindar la infraestructura con un estándar de ciberseguridad militar, utilizaremos el algoritmo HMAC (Hash-based Message Authentication Code) combinado con la función criptográfica SHA-256.
🔐 Arquitectura de Validación de Firmas HMAC-SHA256
│
▼ Envia: Header (Stripe-Signature)
[Tu Middleware en Make] ──► Ejecuta Cálculo Local con la misma Clave Secreta
│
▼
¿Ambas Firmas Coinciden?
├──► [SÍ] ──► Procesar Datos Seguro (HTTP 200)
└──► [NO] ──► Abortar Flujo / Rechazar Alerta (HTTP 401)
Cuando la plataforma externa dispara un evento, procesa el cuerpo del JSON junto a una clave secreta privada (Signing Secret) y genera un hash único que inyecta en los encabezados HTTP. Al recibir el paquete, tu sistema realiza el mismo cálculo matemático de forma aislada; si el hash resultante coincide al 100% con la firma recibida, queda certificado que los datos provienen del emisor original y no han sido modificados durante el tránsito.
Solución a un Problema de Trinchera: El Desfase por Replay Attacks (Ataques de Repetición)
Un peligro crítico de seguridad que burla las firmas básicas de HMAC ocurre cuando un atacante intercepta una firma válida y la vuelve a enviar de forma consecutiva hacia tu servidor horas o días después. Aunque el hash matemático es válido (porque el JSON original no cambió), tu backend procesaría la misma transacción repetidas veces de forma fraudulenta.
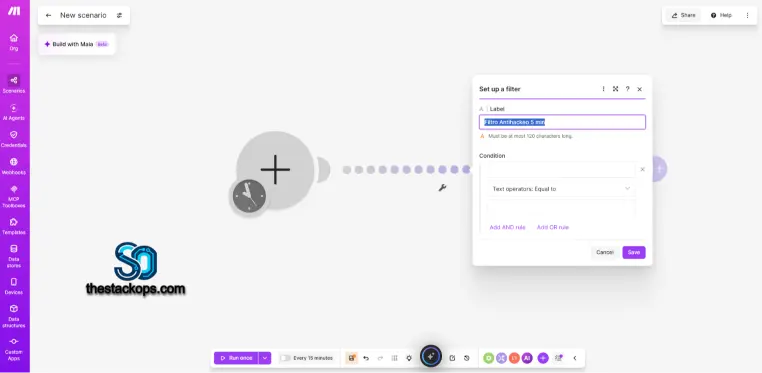
Cómo solucionarlo en producción: Las firmas criptográficas profesionales incluyen una estampa de tiempo (Timestamp) precedida por la letra t= dentro del encabezado de la firma (por ejemplo, t=1672531199). Al recibir la petición en Make, debes extraer esta variable mediante funciones de desestructuración de texto y añadir un filtro matemático condicional estricto. La regla debe comparar el tiempo del sistema actual con la estampa de la firma; si el desfase de tiempo es mayor a 300 segundos, la petición es interceptada por el Filtro Antihackeo 5 min montado en el enrutamiento, abortando el flujo instantáneamente por considerarse un intento de hackeo por repetición.
Matriz de Blindaje de Endpoints Públicos
| Parámetro de Seguridad | Integración Estándar Expuesta | Arquitectura Perimetral Criptográfica |
|---|---|---|
| Validación de Identidad | Confianza ciega en la estructura del JSON | Certificación binaria por firmas HMAC-SHA256 |
| Protección anti-manipulación | Inexistente (Cualquier campo de datos puede ser editado) | Inviolable (Alterar un solo carácter corrompe el hash) |
| Mitigación de Replay Attacks | Vulnerable (Procesa paquetes interceptados de forma infinita) | Bloqueo automático por ventanas de caducidad de 5 min |
| Código de Respuesta ante Fallos | Ejecución errónea interna de datos | Rechazo inmediato a nivel perimetral (HTTP 401/403) |
Preguntas Frecuentes (FAQ)
¿Es necesario cifrar todo el cuerpo del JSON para proteger los datos de mis webhooks?
No, no es necesario y ralentizaría la velocidad de respuesta. El cifrado completo (Encryption) oculta el texto, mientras que la firma digital criptográfica (Signing) permite que el JSON viaje en texto plano legible, pero añade un sello digital que garantiza que nadie lo ha alterado y que proviene de una fuente de confianza. Para la velocidad de procesamiento de un middleware, firmar mediante HMAC es la solución óptima.
¿Qué debo hacer si cambio la Clave de Firma (Signing Secret) en mi plataforma de origen?
Si regeneras o rotas la clave secreta en los paneles de Stripe o Shopify por motivos de seguridad institucional, debes actualizar instantáneamente la cadena de texto de la clave secreta dentro de tus filtros y scripts de validación en Make. Si olvidas este paso, los cálculos matemáticos de hash dejarán de coincidir y tu middleware comenzará a rechazar todas las peticiones legítimas de forma indefinida por error de autenticación.
Fuentes Oficiales y Documentación Técnica de Seguridad
Las especificaciones mundiales de protocolos de firmas criptográficas y autenticación de endpoints están reguladas de forma estricta por los repositorios de ingeniería de ciberseguridad:
- Manual de Verificación de Firmas de Webhooks de la API Oficial de Stripe
- Documentación de Autenticación de Eventos y Seguridad de la API de Shopify Dev
Conclusión
Aprender a asegurar tus webhooks mediante la validación sistemática de firmas criptográficas separa a los flujos automatizados amateurs de las plataformas de software de nivel empresarial con tolerancia a amenazas externas. Al neutralizar la inyección de datos con hashes HMAC-SHA256 y mitigar los ataques de repetición mediante filtros cronológicos estrictos, blindas los activos digitales de tu negocio, aseguras la fiabilidad contable y garantizas una infraestructura de operaciones indestructible en la nube.